P2WLAN 是一个面向开发者、NAS 玩家和远程办公人群的开源、可自托管的 P2P 虚拟局域网工具,主要解决处在不同网络里的设备无法像在同一个局域网内互相访问的问题。它的核心特点是端到端加密、直连优先,当直连不可用时自动切换到 Relay 中继,网络不中断。
P2WLAN 是一个面向开发者、NAS 玩家和远程办公人群的开源、可自托管的 P2P 虚拟局域网工具,主要解决处在不同网络里的设备无法像在同一个局域网内互相访问的问题。
它的核心特点是端到端加密、直连优先,当直连不可用时自动切换到 Relay 中继,网络不中断。客户端提供 Windows、macOS、Linux、Android 和 OpenWrt 原生安装包,项目以 MIT 协议免费开源,当前版本为 v0.1.171。
核心功能
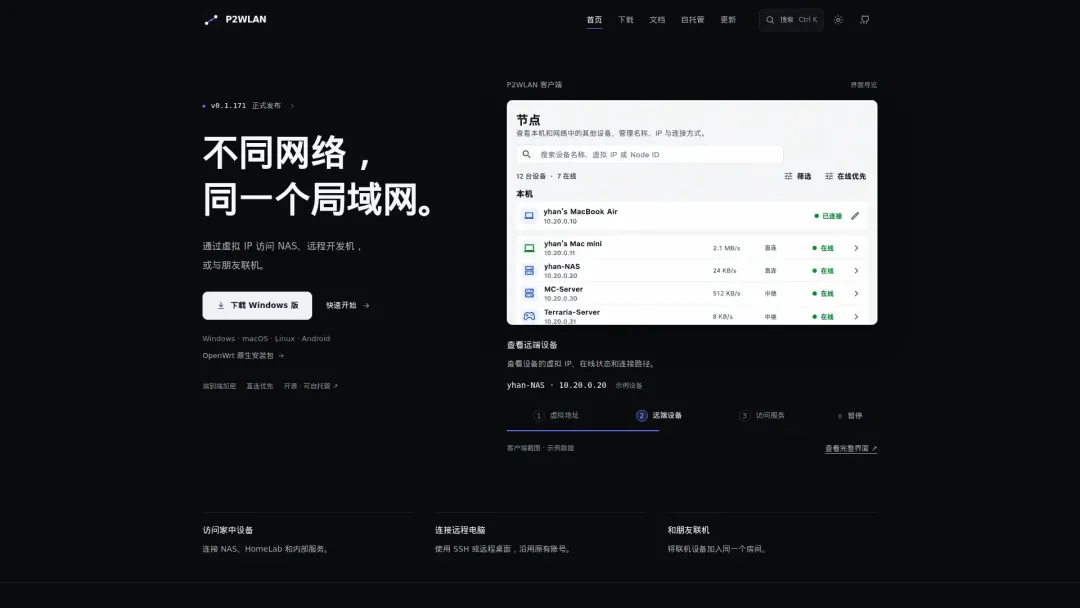
- 虚拟 IP 组网:登录并启动网络后,客户端会显示本机虚拟 IP(示例为 10.20.0.10),远端设备也各有虚拟 IP(示例为 10.20.0.20)。直接用这个虚拟 IP 就能访问对方的 NAS、远程开发机或已启动的服务,不需要关心对方真实公网地址。
- 用房间组织设备:把需要互通的设备加入同一个房间,在房间里可以查看成员、虚拟 IP 和当前的连接路径,适合多人联机或多台自有设备统一管理。
- Direct 点对点直连:支持局域网和公网 UDP 直连,数据在设备之间加密传输,不经第三方转发。直连是否可用取决于 NAT 类型、防火墙和网络条件。
- Relay 中继回退:直连打不通时,由已配置且可达的中继节点转发密文,虚拟 IP 保持不变,应用侧无感知。
- Control Plane 自托管:Control Plane 负责身份、设备与候选地址协调,你可以在自己的 Linux 服务器上部署 Control Plane 和 Relay,自行管理域名、配置与升级。
- 沿用原有账号与权限:SSH、文件共享和其他服务仍使用各自的登录方式与访问权限,P2WLAN 只负责把网络打通,不改变原有安全模型。
使用体验
整体流程是“装客户端 → 登录启动网络 → 拿虚拟 IP → 直接连服务”,中间不需要配置端口映射或公网 IP。
- 安装:官网提供 Windows、macOS、Linux、Android、OpenWrt 原生安装包,下载后按平台常规方式安装即可。
- 查看虚拟 IP:登录并启动网络后,客户端界面会显示本机虚拟 IP,这是后续所有访问的入口地址。
- 查看远端设备:能看到设备的虚拟 IP、在线状态和连接路径(Direct 或 Relay),方便判断当前走的是直连还是中继。
- 访问远端服务:例如用
ssh user@10.20.0.20连接远程开发机,或直接在文件管理器里访问 NAS。官网还提供了组网步骤和房间详情页说明。 - 界面预览:官网首页部分界面截图可能加载失败,页面提供了跳转到主仓库查看完整界面的入口。
适用人群
- 需要远程访问家中 NAS、HomeLab 和内部服务的用户
- 需要 SSH 或远程桌面连接远程电脑的开发者与运维
- 想把联机设备放进同一个房间的游戏玩家
- 希望自己掌控服务器、域名与数据的自托管爱好者
常见问题
Q1:P2WLAN 是免费的吗?
免费。项目以 MIT 协议开源,客户端下载使用不收费,自托管部署的也是你自己的服务器资源。
Q2:支持哪些平台?
支持 Windows、macOS、Linux、Android 和 OpenWrt,均提供原生安装包。
Q3:适合谁用?
适合需要跨网络访问 NAS、远程开发机或与朋友联机的人,也适合想把 Control Plane 和 Relay 部署在自己服务器上、自己管理域名和升级的用户。
综合评价:优点是开源 MIT 协议、可完全自托管,直连优先让带宽和延迟更接近真实点对点,直连不通时还有 Relay 兜底,平台覆盖到 OpenWrt 比较少见。缺点是直连能否成功依赖 NAT、防火墙与网络条件,不一定总是最优路径;自托管需要自己准备 Linux 服务器并管理域名、配置与升级,对新手有一定门槛。
评论列表 (0条):
加载更多评论 Loading...